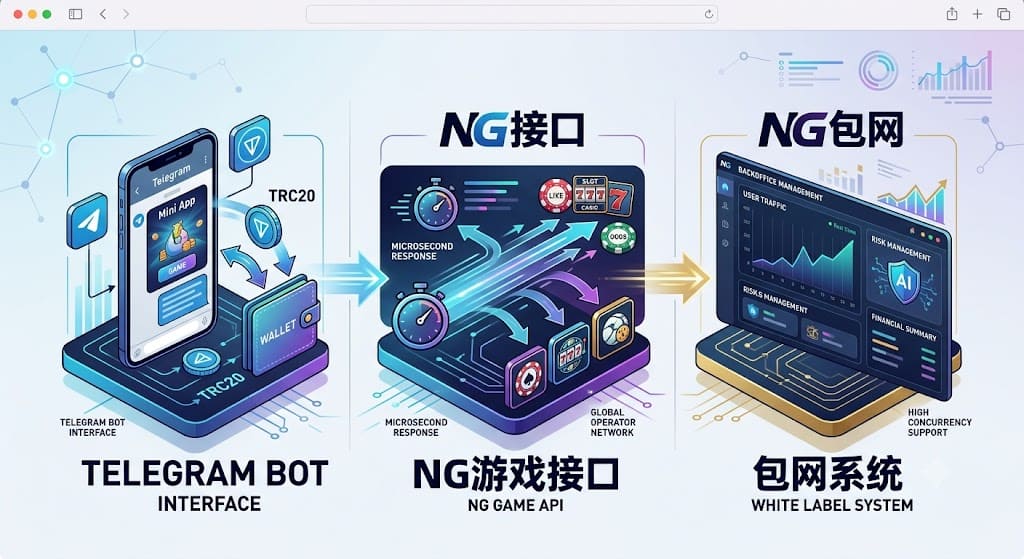
NG包网
在游戏平台搭建与
本文将深入解析
一、什么是游戏 API 签名验签机制?
API 签名验签(Signature Verification)是一种基于密码学哈希函数的数据防篡改校验技术。
在分布式游戏系统中,客户端(或运营商平台后台)在调用第三方游戏 API(如游戏服务端或包网 API 网关)时,除了携带交易数据之外,还需要根据约定算法生成一段唯一的不可逆字符串——签名(Signature)。服务端收到请求后,采用相同的规则重新计算签名并与接收到的签名对比,从而确认请求的合法性。
签名验签的核心作用
防数据篡改(Integrity):黑客攻击者即使在网络传输中拦截了请求数据并修改了参数(例如将充值金额从
100改为10000),由于其不知道双方私下约定的秘钥(Secret Key),生成的签名将无法通过校验。防身份伪造(Authentication):只有拥有合法授权秘钥的服务端/平台才能生成正确的签名,确保了调用方身份真实可靠。
防重放攻击(Anti-Replay Attack):结合时间戳(Timestamp)与随机数(Nonce),可以有效拦截恶意黑客录制并重复发送同一条扣款或上报请求。
二、MD5 签名机制的工作原理
MD5(Message-Digest Algorithm 5)是一种广泛应用于接口签名的散列函数。尽管 MD5 在纯粹的密码存储领域已不推荐使用,但在结合通讯密钥(Secret Key)的 HMAC/Salt 签名模式下,因其计算速度极快、占用资源低、实现简单的特点,依然是高并发
[ 发送方 ]                                                [ 接收方 ]
准备请求参数 + SecretKey                                   接收请求参数与 Signature
       │                                                         │
字典序排序 (ASCII)                                           字典序排序 (ASCII)
       │                                                         │
拼接字符串                                                   拼接字符串
       │                                                         │
MD5 哈希计算 ───► 生成 Signature ───[ HTTP Request ]───► 本地重算 Signature
                                                                 │
                                                          比对 Signature 是否一致?
                                                          ├── 一致:放行处理
                                                          └── 不一致:拒绝请求 (401/403)
三、游戏 API MD5 签名的标准生成步骤
在进行
第一步:收集有效请求参数
收集所有需要参与签名的 URL 请求参数或 POST Body 键值对。
注意:通常剔除
signature/sign本身,以及值为空(null或"")的字段。
第二步:按字典序(ASCII码)升序排序
将所有参与签名的参数名按照 ASCII 码升序(A-Z, a-z)进行排序。这一步是确保不同语言环境生成相同字符串的关键。
第三步:拼接 key=value 字符串
将排序后的参数按照 key1=value1&key2=value2... 的格式拼接成初始字符串。
第四步:拼接私钥(Secret Key)与安全参数
在拼接好的字符串末尾或指定位置,加上由接口服务商分配的私有密钥(Secret Key),或者加入动态时间戳(Timestamp)。
例如:
key1=value1&key2=value2&key=YOUR_SECRET_KEY
第五步:进行 MD5 哈希并转大写/小写
对拼接后的完整字符串进行 MD5 计算,并将生成的 32 位散列值转为统一的大写(或小写,按接口文档约定),即得到最终的 sign。
四、实战代码示例
1. PHP 实现示例
<?php/**
* 生成游戏 API MD5 签名
*
* @param array $params 请求参数数组
* @param string $secretKey 接口私钥
* @return string 签名字符串
*/function generateGameSignature(array $params, string $secretKey): string { // 1. 过滤 sign 字段与空值
unset($params['sign'], $params['signature']); $filteredParams = array_filter($params, function($value) { return $value !== null && $value !== '';
}); // 2. 按字典序升序排序
ksort($filteredParams); // 3. 拼接 key=value
$stringParams = []; foreach ($filteredParams as $key => $val) { $stringParams[] = $key . '=' . $val;
} $queryString = implode('&', $stringParams); // 4. 拼接 SecretKey
$rawString = $queryString . '&key=' . $secretKey; // 5. MD5 计算并转大写
return strtoupper(md5($rawString));
}// 使用示例$requestData = [ 'app_id' => 'game_10086', 'player_id' => 'user_8888', 'amount' => '50.00', 'timestamp' =>
'1727395200', 'nonce' => 'a1b2c3d4'];$appSecret = 'MyGameSecretKey2026';$sign = generateGameSignature($requestData, $appSecret);echo "Generated Sign: " . $sign;
2. Java / Spring Boot 实现示例
import java.nio.charset.StandardCharsets;import java.security.MessageDigest;import java.util.Map;import java.util.TreeMap;public class GameApiSigner

{    public static String generateSign(Map<String, String> params, String secretKey) throws Exception {        // 1. 使用 TreeMap 自动按照字典序升序排序
        Map<String, String> sortedMap = new TreeMap<>(params);
        sortedMap.remove("sign");
        sortedMap.remove("signature");        // 2. 拼接参数字符串
        StringBuilder sb = new StringBuilder();        for (Map.Entry<String, String> entry : sortedMap.entrySet())
        {            if (entry.getValue() != null && !entry.getValue().isEmpty()) {
                sb.append(entry.getKey()).append("=").append(entry.getValue()).append("&");
            }
        }        // 3. 拼接 SecretKey
        sb.append("key=").append(secretKey);        // 4. 执行 MD5 计算
        MessageDigest md = MessageDigest.getInstance("MD5");        byte[] array = md.digest(sb.toString().getBytes(StandardCharsets.UTF_8));

        StringBuilder hexString = new StringBuilder();        for (byte b : array) {
            sb = hexString.append(String.format("%02X", b)); // 转 16 进制大写
        }        return hexString.toString();
    }
}
五、游戏 API 验签的最佳安全防护方案
单纯使用静态字符串拼接进行 MD5 校验,在面临高并发或网络劫持时,依然可能遭遇中间人重放攻击(Replay Attack)。为了保证游戏 API 的极致安全,建议配合
1. 引入动态时间戳(Timestamp)与过期窗口
在请求参数中强制要求传递
timestamp(如 Unix 秒级或毫秒级时间戳)。服务端在验签前,首先校验当前服务器时间与请求时间戳的差值(如只允许
±300秒误差)。作用:超过时间窗口的抓包请求直接报废,防范延时重放。
2. 引入随机数/一次性 Token(Nonce)
请求参数中附带全局唯一的随机字符串
nonce(例如 UUID 或高熵随机串)。服务端将已处理过的
nonce存入 Redis 缓存并设置生命周期(如 5 分钟)。如果收到相同nonce则判为重复攻击。作用:彻底杜绝有效时间窗口内的重复提交。
3. 私钥绝不参与网络传输
Secret Key是双方私下分配的密钥,绝对不能作为 HTTP 参数在网络中传输。客户端仅使用
Secret Key进行签名计算,服务端凭存储在数据库或环境变量中的对应密钥重新计算校验。
4. 结合高并发与高可用服务器架构
在处理大量玩家并发上报与签名校验时,API 网关容易遭遇性能瓶颈。有关服务端与 API 稳定性的优化,可进一步参考
包网平台高并发与服务器稳定性解析
总结
游戏 API 的 MD5 签名验签机制是游戏平台系统高可用与高安全架构的关键锁扣。通过字典序排序 + SecretKey 拼接 + 时间戳与 Nonce 防重放 + HTTPS 通道的组合拳,能够有效抵御大部分恶意篡改与重放攻击,保障游戏数据与资金安全。
对于运营团队而言,如果希望深入了解如何选择稳定安全的 API 供应商,欢迎阅读