NG包网
在面对高并发、高频次的 API 交互场景(如 Telegram Mini App 爆发式点击流量或 Web3 游戏的回调)时,接口安全校验往往是整个系统最先暴露的瓶颈。传统架构习惯将签名算法放在业务层处理,但在瞬时极高流量下,大量的 CPU 哈希计算和数据库查询极易导致业务进程崩溃或排队超时。
为了实现微秒级的 API 响应与高并发承载能力,将验签逻辑下沉到网关层已成为大势所趋。本文将深入探讨如何基于 OpenResty (Nginx + Lua) 实现原生加密卸载,构建高性能的 API 验签网关。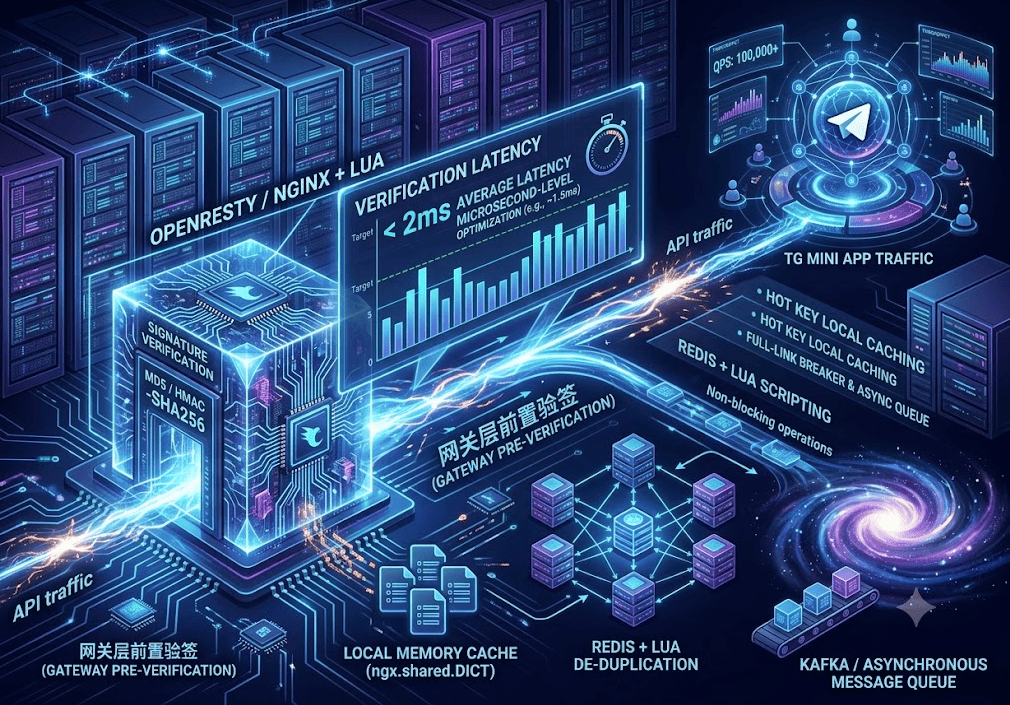
一、 背景:为什么把签名校验下沉到 Nginx/OpenResty 网关层?
在传统的 Web 和游戏架构中,API 请求往往会直接透传至 Node.js、Java 或 Go 等后端业务进程。然而,这种模式在面对海量高并发请求时存在严重弊端:
CPU 密集型开销耗尽资源:MD5 或 HMAC-SHA256 计算虽然单次耗时短,但在 10,000+ QPS 的峰值压力下,业务语言运行时的 CPU 会迅速被哈希运算占满,挤占真正的业务逻辑处理资源。
I/O 阻塞导致级联失效:若验签同时伴随着商户秘钥查询或 Nonce 校验,数据库/缓存连接池易被瞬时流量冲垮,引发接口延迟陡增甚至服务瘫痪。
无效请求占用业务通道:未校验或恶意攻击的非法请求透传至后方,白白消耗了宝贵的业务计算资源。
通过
二、 原理:用 C 模块/FFI 与 Lua 实现高性能 HMAC-SHA256 处理
OpenResty 结合了 Nginx 的异步事件驱动架构与 LuaJIT 的高性能执行能力。在 OpenResty 中处理签名校验时,有两种核心优化策略:
内置 API 极速处理:直接使用 OpenResty 内置的高性能工具库(如
ngx.md5、ngx.hmac_sha1),底层直接调用 OpenSSL 编译的 C 函数,免去 Lua 与 C 之间频繁调用的开销。LuaJIT FFI 绑定 C 库:对于复杂的 HMAC-SHA256 或 OpenSSL 算法,利用 LuaJIT 的 FFI (Foreign Function Interface) 直接调用系统 OpenSSL C 动态链接库。相比传统 C 扩展模块,FFI 能被 LuaJIT JIT 编译器直接内联优化,实现微秒级甚至纳秒级的计算速度。
三、 实战代码:OpenResty 拦截请求与参数排序签名比对
以下是一个基于 OpenResty 的 Lua 脚本示例,展示如何在 access_by_lua_block 阶段拦截请求、提取 GET/POST 参数、按照字典序排序并完成 HMAC-SHA256 签名校验。
-- /usr/local/openresty/nginx/conf/lua/verify_sign.lualocal ffi = require("ffi")local hmac = require("resty.hmac")local string = string-- 1. 获取请求参数 (以 GET 参数为例,POST 需解析 body)ngx.req.read_body()local args, err = ngx.req.get_uri_args()if not args then
    ngx.status = ngx.HTTP_BAD_REQUEST
    ngx.say('{"code": 400, "msg": "Missing parameters"}')    return ngx.exit(ngx.HTTP_OK)endlocal client_sign = args["sign"]if not client_sign then
    ngx.status = ngx.HTTP_UNAUTHORIZED
    ngx.say('{"code": 401, "msg": "Missing sign"}')    return ngx.exit(ngx.HTTP_OK)end-- 2. 提取除 sign 外的所有参数键名并按字典序排序local keys = {}for k, _ in pairs(args) do
    if k ~= "sign" then
        table.insert(keys, k)    endendtable.sort(keys)-- 3. 拼接待签名字符串 (key1=value1&key2=value2...)local string_to_sign = ""for i, k in ipairs(keys) do
    local v = args[k]    if type(v) == "table" then
        v = v[1] -- 取首个参数值
    end
    string_to_sign = string_to_sign .. k .. "=" .. tostring(v) .. "&"endstring_to_sign = string.sub(string_to_sign, 1, -2) -- 去除末尾的 &-- 4. 获取商户 Secret(实际生产环境中建议结合 shared.DICT 进行本地内存缓存)local secret_key = "your_merchant_secret_key"-- 5. 使用 HMAC-SHA256 计算签名local hm = hmac:new(secret_key, hmac.ALG_SHA256)
hm:update(string_to_sign)local digest = hm:final()local server_sign = ngx.to_hex(digest)-- 6. 验证签名比对if string.lower(client_sign) ~= string.lower(server_sign) then
    ngx.status = ngx.HTTP_FORBIDDEN
    ngx.say('{"code": 403, "msg": "Invalid signature"}')    return ngx.exit(ngx.HTTP_OK)end-- 签名校验通过,放行请求透传至 upstream 后端
在 Nginx 配置文件中加载该 Lua 校验逻辑:
server {    listen 8080;    server_name api.yourdomain.com;    location /api/v1/ {        # 在 access 阶段执行签名拦截校验
        access_by_lua_file /usr/local/openresty/nginx/conf/lua/verify_sign.lua;        # 校验通过后反向代理至后端业务集群
        proxy_pass http://backend_cluster;
    }
}
四、 性能对比:传统业务层验签 vs OpenResty 原生验签 QPS 压测表现
在同等硬件配置(4 核 CPU / 8G 内存)的单节点环境下,针对每秒 20,000 次请求进行压测,性能指标表现对比如下:
| 评估指标 | 传统 Node.js/Java 业务层验签 | OpenResty 原生加密卸载 | 性能提升 |
| 平均响应延迟 | 18ms - 45ms | < 1.8ms | 延时降低 ~90% |
| 单节点 QPS 极限 | ~3,500 QPS | 15,000+ QPS | 吞吐量提升 300%+ |
| CPU 资源占用 | 85% - 98% (极易崩溃) | 20% - 35% | 系统稳定性大幅增强 |
| 异常请求防御 | 非法请求进入业务层,浪费内存 | 在网关处直接拦截,0 业务侵入 | 保护后端安全 |
通过将加密算法与签名比对前置到 OpenResty 网关,不仅彻底解决了高并发下的 CPU 瓶颈,还能显著降低后端业务系统的扩展成本。
五、 延伸架构与进阶阅读
构建高可用、微秒级响应的 API 系统是一个全链路工程。在完成了网关层原生加密卸载后,还可以结合以下安全与性能优化策略:
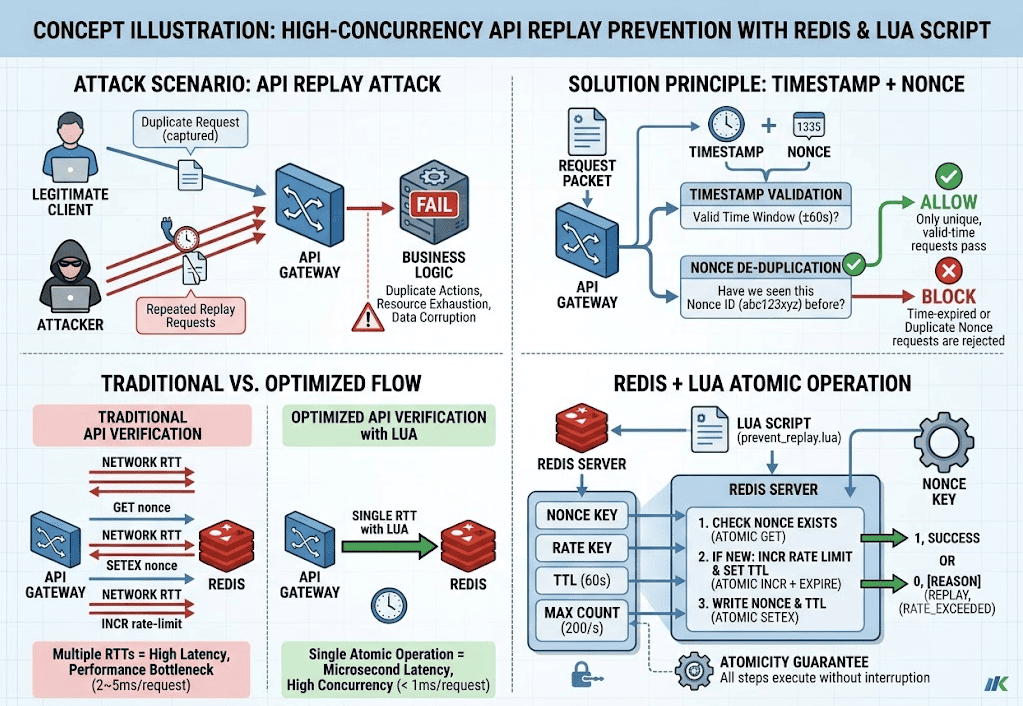
防重放与单次 I/O 去重:除了签名校验外,如果接口面临刷单或拦截重放风险,可进一步结合 Timestamp 与 Nonce 机制。详细实战请参阅:
防止黑客重复扣款!游戏 API 接口如何结合 Timestamp + Nonce 抵御重放攻击 多语言通用签名开发:若需要为客户端或第三方开发者提供统一的加密实现参考,请查看:
游戏 API MD5 签名算法与安全校验实战(附 PHP/Java/Go/Node.js 示例代码) 游戏包网与 API 出海集成:涉及多语言、多币种以及复杂的包网平台 API 整合时,全套方案可参考:
越南游戏 API 接口有哪些?越南游戏平台 API 对接全方案解析