 NG包网
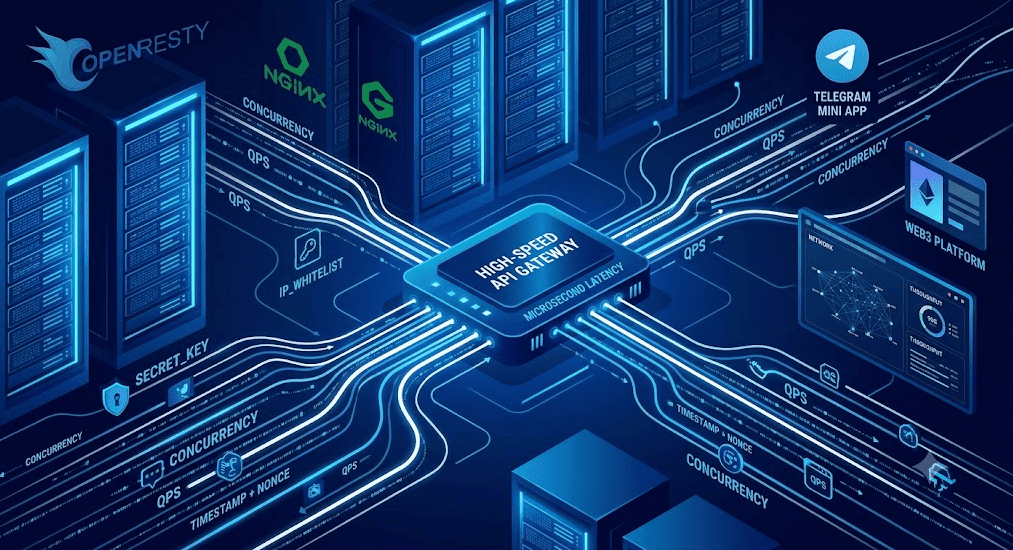
在 Tap-to-Earn、Web3 游戏以及 Telegram Mini App 等爆发式流量场景下,数十万用户可能在数秒内同时发起 API 请求。即便后端架构已经采用了 Redis 缓存秘钥与鉴权信息,但在 10,000+ QPS 的瞬时峰值下,频繁发起网络 RTT(Round-Trip Time)依然会导致 Redis 连接池瞬间爆满、网络 I/O 阻塞,进而引发请求排队超时甚至级联失效。
为了彻底解决这一瓶颈,我们需要在网关层进一步前置缓存——利用 OpenResty / Nginx 的 shared dict(共享内存池) 构建本地一级缓存,将商户秘钥(Secret Key)、IP 白名单等热点数据的查询延迟降至 微秒级。
一、 瓶颈分析:高并发下频繁查询 Redis 的隐形危机
很多高并发 API 网关(如Secret_Key 或校验 Nonce 防重放。在常规流量下这种架构表现良好,但在爆破式流量冲击下,以下隐形危机将迅速显现:
连接池耗尽与网络 I/O 阻塞:每一个 API 验签请求都对应一次或多次 Redis 查询。当 QPS 冲上数万时,网关与 Redis 之间的 TCP 连接数和网络 bandwidth 会成为新的吞吐瓶颈。
CPU 浪费在序列化与协议解析:即使 Redis 本身响应极快,网关层不断将 RESP 协议数据进行解析与序列化,依然会占用大量 CPU 资源。
缓存雪崩与连锁反应:一旦 Redis 响应稍有延迟(如 20ms),网关层积压的连接会瞬间暴涨,引发上游 TG 小程序或 Web3 前端不断重试,最终演变为可怕的流量雪崩。
二、 架构设计:Nginx shared dict 级联缓存方案
为了最大化吞吐并降低网络开销,我们采用 网关本地内存(shared dict)为一级缓存,Redis 为二级缓存,数据库为持久化源 的多级缓存架构。
[ 客户端 API 请求 ]
       │
       ▼
[ Nginx 网关层 ] ──────► 1. 查询 ngx.shared.DICT (微秒级本地内存)
       │                        │ (Hit)
       │ (Miss)                 ▼ [直接返回 Secret Key / 验签]
       ▼
[ Redis 集群 ]   ──────► 2. 回源查询 Redis (毫秒级二级缓存)
       │                        │
       │                        └─► 写入 ngx.shared.DICT
       ▼ (Miss)
[ DB / 业务接口 ]
关键组件分工
一级缓存(ngx.shared.DICT):Nginx 所有 Worker 进程共享的内存空间,位于网关进程内存中,无需任何 TCP/Unix Socket 网络开销,读取耗时通常 < 10 微秒。
二级缓存(Redis):保存全量商户秘钥与动态配置,应对一级缓存失效时的回源请求。
数据一致性层:配合后台主动推模式或短 TTL 机制,确保秘钥变更能快速同步到网关本地。
三、 失效策略与内存安全防护
在网关本地使用内存缓存,必须严格处理 数据一致性 与 防穿透 问题:
1. 毫秒级 TTL 与主动更新机制
短 TTL 容忍度:将热点秘钥设置较短的缓存过期时间(如
5s~30s)。对于高频 API 接口,30 秒的本地缓存足以挡掉 99.9% 的 Redis 访问。主动更新/失效(Invalidation):商户修改秘钥或禁用 API 时,业务后台发布 Redis Pub/Sub 订阅消息,各 OpenResty 网关节点接收到消息后,直接调用 Lua 脚本清洗
ngx.shared.DICT中的对应 Key。
2. 内存穿透与空值缓存(Null Caching)
当恶意请求使用不存在的 merchant_id 进行 API 签名测试时,如果不做处理,请求会穿透到 Redis 甚至 DB。
解决方案:在
shared dict中对查询不到的 Key 设置一个特定的占位符(如"NOT_FOUND"),并赋予较短的 TTL(如 3 秒),防止非法请求持续打爆后端。
3. 代码示例:基于 Lua 的双级缓存读取
local cache = ngx.shared.secret_cachelocal merchant_id = ngx.req.get_headers()["X-Merchant-Id"]local cache_key = "merchant_key:" .. merchant_id-- 1. 优先读取 Nginx 本地 shared dictlocal secret, flags = cache:get(cache_key)if secret == "NOT_FOUND" then
    return ngx.exit(403) -- 非法商户,直接拦截elseif secret then
    return secret -- 命中一级缓存,直接返回end-- 2. 一级缓存未命中,回源查询 Redis (此处可使用 lua-resty-redis)local redis_secret = get_secret_from_redis(merchant_id)if not redis_secret then
    -- 防穿透:写入空值占位符,TTL 为 3 秒
    cache:set(cache_key, "NOT_FOUND", 3)    return ngx.exit(403)else
    -- 命中 Redis,写入 shared dict,TTL 为 30 秒
    cache:set(cache_key, redis_secret, 30)    return redis_secretend
四、 最佳实践:多 Worker 竞争与内存监控
在生产环境部署 ngx.shared.DICT 时,需特别注意以下工程细节:
1. 多 Worker 进程下的锁竞争与 LRU 淘汰
ngx.shared.DICT自带互斥锁(Mutex)。当 QPS 极高且写操作频繁时,锁竞争可能会降低性能。建议尽量减少 shared dict 的写频率,写操作仅在 Cache Miss 或 Pub/Sub 更新时触发。当 shared dict 空间不足时,Nginx 会按照 LRU(最近最少使用)算法自动淘汰过期 Key。如果分配内存过小,高频 Key 被误淘汰会导致回源率上升。
2. 内存容量规划与监控
容量估算:单个 Key-Value 记录在 shared dict 中约占用 100~200 字节,10 MB 内存即可缓存数万个活跃商户秘钥。
监控指标:通过 OpenResty 的
cache:capacity_ext()与cache:free_space()实时监控内存使用率。当剩余空间低于 15% 时触发告警。
总结与延伸阅读(内链推荐)
通过在 OpenResty 网关层引入 ngx.shared.DICT 本地内存缓存,我们将绝大多数热点秘钥的查询与验签开销封锁在了网关本地,成功避免了爆破式流量对 Redis 和后端数据库的冲击,将网关整体延迟降低到了微秒级。
如果你正在搭建高并发 API 接口或开发 TG 游戏平台,欢迎深入了解以下架构优化实战:
全链路高并发架构实战:了解如何在 Telegram Mini App 与 Web3 爆破式流量下完成前置验签与流量清洗,请参阅主文章
高并发 TG Mini App 架构实战:API 验签网关的微秒级性能优化 防重放与单次 I/O 优化:深入了解如何利用 Redis + Lua 脚本缩减网络 RTT,请阅读
防重放与单次 I/O 去重:基于 Redis + Lua 脚本的高并发 API 防刷实践 网关加密卸载细节:查看 OpenResty 如何利用原生 C 模块剥离哈希计算,请参考
OpenResty (Nginx + Lua) 原生加密卸载:如何实现微秒级 API 验签网关 风控与资金安全:了解单一钱包防刷单与抵御重复扣款,请参考
防止黑客重复扣款!游戏 API 接口如何结合 Timestamp + Nonce 抵御重放攻击