NG包网
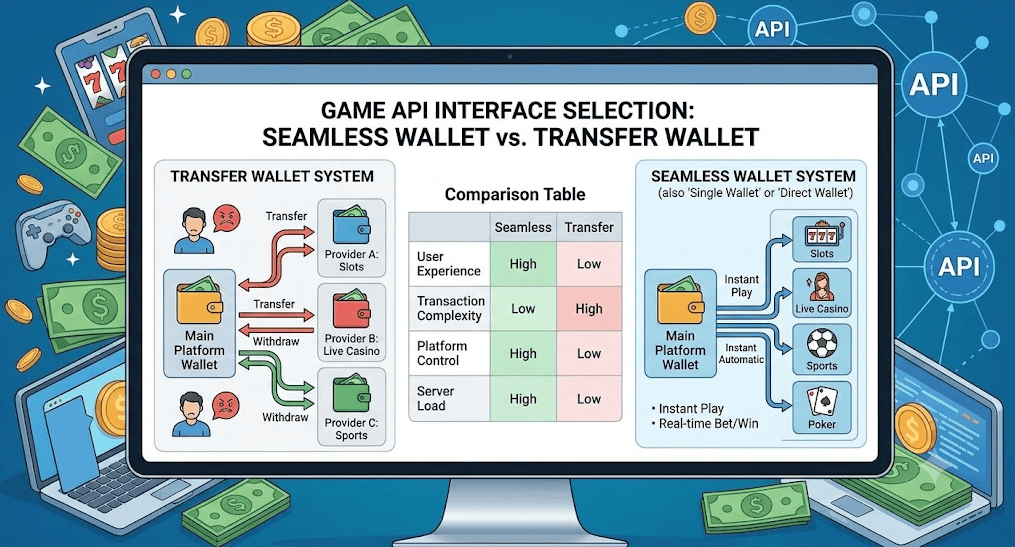
在开发和运营线上娱乐平台、棋牌游戏或综合性游戏网站时,平台服务器与第三方游戏厂商(CP方)之间的交互极为频繁。无论是传统的
为了防止恶意攻击、资金被篡改或中间人劫持,对接时必须严格遵守以下三大核心安全加密规范: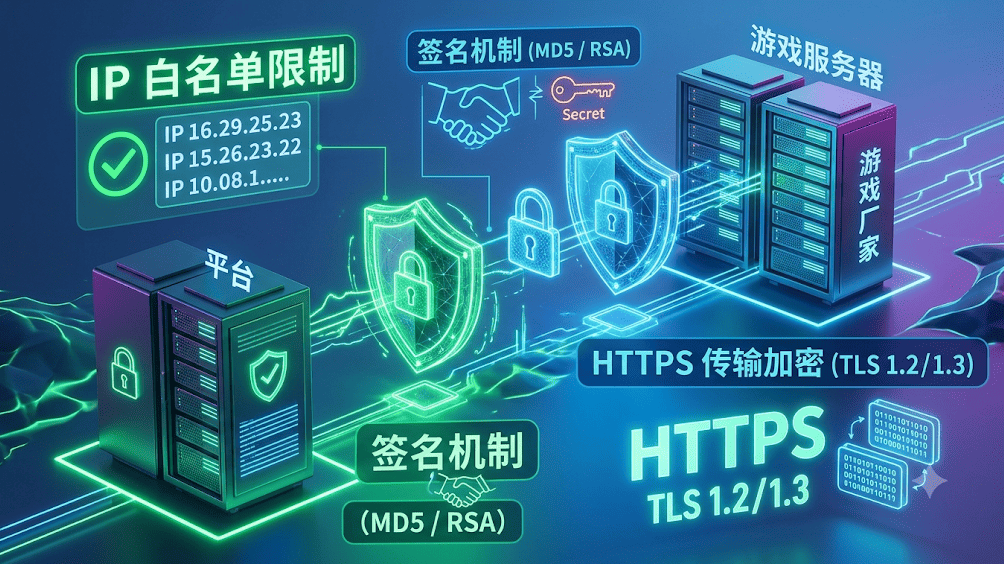
1. IP 白名单限制:守住网络边界的第一道关卡
在分布式系统对接中,网络边界的隔离是保障后端安全的基础。
核心逻辑:平台服务器与游戏厂商服务器之间必须互相绑定 IP 白名单。
安全价值:这意味着只有经过双方明确授权的固定服务器 IP 地址,才能互相发送和接收请求。
运维要求:严禁将关键的财务接口暴露在外网,更不能允许外网任意 IP 随意调用。即便攻击者通过社工或漏洞获取了调用凭证,如果其源 IP 不在白名单之内,请求也会被服务器直接拒绝,从而将绝大多数外部扫描和暴力破解阻挡在外。
2. 签名机制(MD5 / RSA):防止请求篡改与重放攻击
网络传输的数据在经过公网路由时,极易被黑客通过抓包工具(如 Fiddler、Charles 等)进行拦截。如果不做防篡改校验,攻击者完全可以篡改充值金额或用户名。
核心逻辑:所有请求参数必须通过双方约定好的私密密钥(Secret Key)进行 签名(Sign) 校验。
主流实现方式:
对称加密/哈希签名(如 MD5 / HMAC-SHA256):将所有请求参数按字母排序后拼接密钥,通过哈希算法生成一段签名串随请求一同发送,接收方用同样的规则验证。
非对称加密签名(如 RSA):平台和游戏方使用公私钥对,适用于对安全性要求极高的核心转账流程。
防篡改效果:一旦请求参数中的金额、时间戳或账号在传输中被恶意修改,接收方在重新计算签名时就会发现不一致,从而立刻判定请求无效并丢弃。
3. HTTPS 传输加密:全面防御中间人攻击(MITM)
明文传输在现代互联网环境中形同裸奔,任何处于传输链路中的节点都有可能窃听用户的敏感数据。
核心逻辑:全程强制采用 TLS 1.2 / 1.3 加密协议(即通过 HTTPS 进行通信)。
安全价值:HTTPS 能够对客户端与服务器之间传输的所有报文进行高强度加密。即使黑客在局域网或路由器节点上进行了流量劫持(中间人攻击),由于没有对应的私钥,他也无法解密出报文中的敏感信息(如用户密码、Token、资金流水等)。
结语
游戏 API 的对接不仅是业务功能的实现,更是一场攻防较量的持久战。严格落实 IP 白名单、签名校验与 HTTPS 传输加密,配合前文提到的