NG包网
在游戏平台搭建与运营过程中,
单纯依靠签名仅能解决数据防篡改问题,却无法防御经典的中间人重放攻击(Replay Attack)。本文将从攻击原理出发,深入解析如何通过 Timestamp(时间戳)+ Nonce(随机数) 搭建双重防御体系,配合私钥安全管理策略,彻底杜绝恶意重复扣款。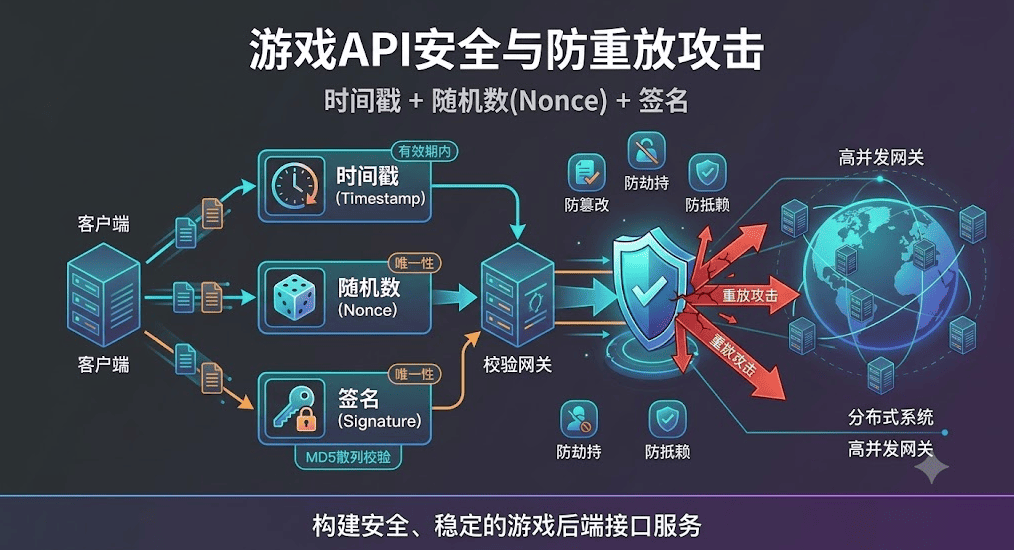
一、为什么有了 MD5 签名,依然会被“重放攻击”?
1. 重放攻击的本质
重放攻击是指黑客在网络传输链路中,拦截了一次合法的游戏扣款或加币请求(例如:player_id=1001&amount=100&sign=e10adc3949ba59abbe56e057f20f883e)。
虽然黑客无法篡改其中的 amount(因为没有私钥,篡改会导致
2. 系统缺陷分析
如果接收端服务端没有针对请求的时效性与唯一性做限制,服务端就会认为每次接收到的都是合法的扣款请求,从而导致:
玩家账户被重复扣款或异常加币。
游戏平台与
NGAPI 接口 服务器遭遇突发高并发请求,引爆系统性能瓶颈。
二、双重防护机制:Timestamp + Nonce 实战搭建
为了解决这一安全隐患,在进行
[ 客户端请求 ]
      │
      ├── 1. 检查 Timestamp 是否在 ±300s 窗口内? ───(否)───► [ 拒绝请求:请求超时 ]
      │
      └── 2. 检查 Redis 中是否存在该 Nonce?     ───(是)───► [ 拒绝请求:重复提交 ]
                                 │
                              (不存在)
                                 │
            写入 Redis (设置 TTL=300s) ───► 执行 MD5 验签与业务处理
1. 第一重防护:时间戳(Timestamp)校验——限制有效时间窗口
在所有 API 请求参数中,强制要求客户端携带 10 位 Unix 时间戳(秒级)或 13 位毫秒级时间戳。
校验逻辑:服务端收到请求后,用当前系统时间
System.currentTimeMillis()减去请求中的timestamp。判定标准:若时差绝对值超过预设窗口(建议为 ±300 秒),直接拒绝该请求。
Python 示例代码:
import time

ALLOWED_OFFSET = 300  # 允许 5 分钟时间差def verify_timestamp(request_timestamp: int) -> bool:
    current_timestamp = int(time.time())
    if abs(current_timestamp - request_timestamp) > ALLOWED_OFFSET:        return False
    return True
作用:将截获请求的有效生命周期压缩至 5 分钟以内,5 分钟后的重放请求将自动失效。
2. 第二重防护:随机数(Nonce)校验——结合 Redis 实现一次性 Token
虽然时间戳缩小了攻击窗口,但在 5 分钟的有效时间内,黑客依然可以进行高频重放。此时需要利用 Nonce(Number used once)确保请求的绝对唯一性。
生成规则:客户端每次发起请求时,生成一个高熵的唯一字符串(如 UUID v4 或 32 位随机 Hash)。
存储校验:服务端基于 Redis 搭建缓存池,收到请求后优先检查该
Nonce是否已存在。存在:判定为重复攻击,立即拦截。
不存在:将该
Nonce存入 Redis,并将其生存时间(TTL)设置为与时间戳窗口一致(如 300 秒)。
PHP / Redis 示例代码:
function verifyNonce($redis, string $nonce, int $ttl = 300): bool
{    $redisKey = "api_nonce:" . $nonce;
    // 使用 Redis SETNX 指令保证原子性
    $isSet = $redis->set($redisKey, "1", ['nx', 'ex' => $ttl]);
    if (!$isSet) {        // key 已存在,说明是重复请求
        return false;
    }    return true;
}
三、私钥(Secret Key)安全管理最佳实践
无论是 MD5 签名还是防重放机制,其安全根基都在于通讯私钥(Secret Key)的机密性。一旦私钥泄露,黑客便可伪造任意 Timestamp 和 Nonce 绕过风控。
私钥严禁网络传输:Secret Key 仅用于本地计算签名,绝不能作为 HTTP GET/POST 参数传递。
避免硬编码:切勿将私钥写死在代码仓库中。应使用环境变量(Environment Variables)或 KMS(Key Management Service,密钥管理服务)进行动态加载。
分环境隔离:测试环境(Staging)与线上生产环境(Production)必须使用完全独立的
NG接口 定期轮换(Key Rotation):建立定期更换密钥的机制(如每 90 天更换一次),并配合
包网后台风控管理系统
总结
防范 API 重放攻击是保障游戏资金安全的防护壁垒。在对接
如需进一步了解接口签名的基础算法实现与代码范例,可参阅