NG包网
随着 Telegram Mini App 与 Web3 游戏生态的爆发式增长,游戏平台面临着前所未有的高并发与弹性扩展挑战。在开服活动、抢购限时道具或热门 Tap-to-Earn 游戏玩法上线时,API 流量网关往往需要瞬间承载数万级 QPS 的玩家高频请求。
在涉及玩家积分上报、钱包划转与游戏结算的高危场景中,严密的
在借助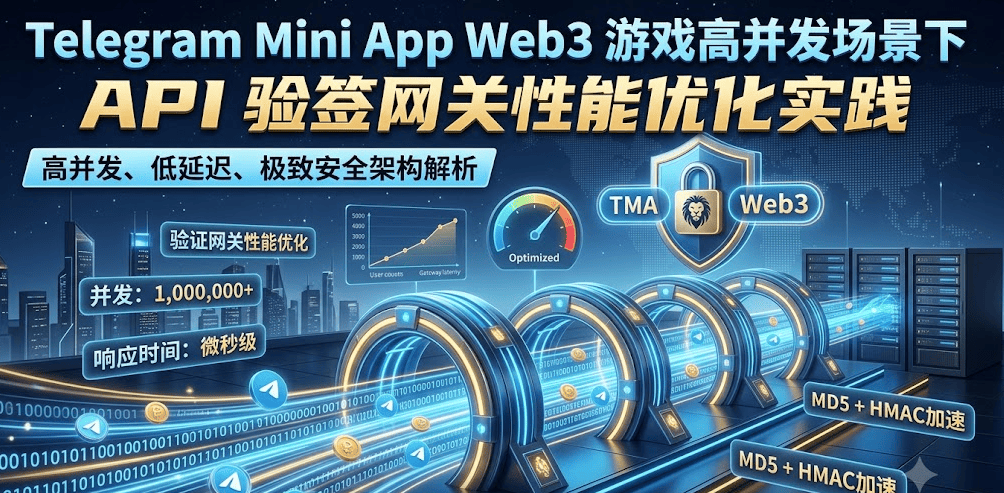
一、 高并发下的验签瓶颈:万级 QPS 带来的性能挑战
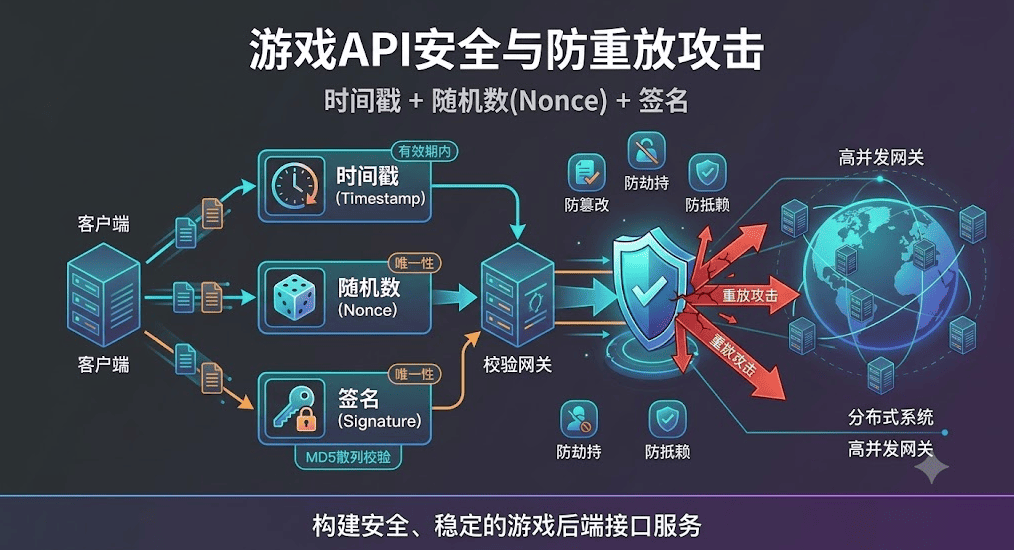
在典型的游戏 API 交互流程中,为了保证数据的完整性与时效性,系统需要在每次请求中完成以下两项核心校验:
CPU 密集型的 HMAC / MD5 签名算法校验:拼接字典序参数与私钥后计算散列值。
I/O 密集型的 Nonce 防重放校验:向分布式缓存(如 Redis)查询并写入唯一的 Nonce 随机串。
当流量洪峰到达(例如 30,000+ QPS)时,如果验签逻辑直接置于后端的业务微服务中,系统将暴露严重的性能瓶颈:
CPU 资源耗尽:大量微服务节点因频繁进行哈希算法计算而导致 CPU 使用率飙升至 100%,影响核心业务逻辑处理。
Redis 连接池暴涨与网络阻塞:每次防重放校验都需要经历“查询 Nonce 是否存在 -> 写入 Nonce 并设置 TTL”的多步 RTT(往返时延),极易导致 Redis 出现命令积压。
非法请求穿透:黑客发起的攻击流量或未授权请求透传至业务逻辑层,白白浪费数据库与后端计算资源。
二、 API 网关前置验签架构:统一防护与流量卸载
为了防止恶意流量与非法的未签名请求穿透到核心业务微服务,最佳的架构实践是将验签逻辑前置到 API 网关层(如 Nginx + OpenResty、Kong 或 Go 高并发网关)。
[ 客户端/Telegram Mini App ]
             │ (HTTPS 请求 + Timestamp + Nonce + Sign)
             ▼
┌────────────────────────────────────────────────────────┐
│                   API 流量网关层                        │
│  ( OpenResty / Kong / Custom Go Gateway )              │
│                                                        │
│  1. IP 白名单 / 黑名单过滤                             │
│  2. Timestamp 时间窗口合法性校验                        │
│  3. Redis Lua 脚本原子校验 Nonce (防重放)             │
│  4. 本地 C/Go 动态库高性能计算 MD5 / HMAC Sign 校验    │
└──────────────────────────┬─────────────────────────────┘
             │ (验签通过)    │ (验签失败: 直接拦截 401/403)
             ▼             ▼
┌──────────────────────────┐ ┌──────────────────────────┐
│    后端业务微服务集群    │ │    丢弃请求并记录告警    │
└──────────────────────────┘ └──────────────────────────┘
1. 流量削峰与早期拦截
网关作为系统的第一道防线,能够在几毫秒内完成基本合法性检查(如 HTTP Header 缺失检查、时间戳差值校验)。对于超出时间窗口(如 ±300 秒)的延迟请求,网关直接返回 403 错误,不消耗后续任何 Redis 缓存与业务算力。
2. 高性能验签模块
在 OpenResty 网关中,利用 LuaJIT 配合 FFI 方式调用 C 语言编写的高性能 MD5/HMAC 密码库,或者使用 Go 语言的高并发原生协程池处理签名比对,可大幅提升单节点处理签名校验的能力,实现微秒级响应。
三、 Redis 性能优化:Nonce 防重放校验的高效策略
防重放攻击的关键在于校验 Nonce 是否已被使用过。为了在大流量下降低 Redis 的负载,必须摒弃传统的“先 Get 再 Set”两次交互模式。
1. 基于 Lua 脚本的原子化操作
将 Nonce 的判断与写入合并为一个 Lua 脚本,在 Redis 服务端单线程内一次性完成原子化执行,节省 50% 的网络 RTT 开销:
-- KEYS[1]: Nonce Key (例如 nonce:a1b2c3d4)-- ARGV[1]: 缓存过期时间 (TTL,单位秒)if redis.call('EXISTS', KEYS[1]) == 1 then
    -- Nonce 已存在,说明是重复请求/重放攻击
    return 0else
    -- Nonce 不存在,写入缓存并设置过期时间
    redis.call('SET', KEYS[1], '1', 'EX', ARGV[1])    return 1end
2. 内存与 TTL 策略优化
精准设置 TTL(生存时间):Nonce 在 Redis 中的过期时间应与 API 时间戳(Timestamp)校验的允许误差范围完全一致(例如 5 分钟)。超出该时间的旧请求会被时间戳校验直接拒绝,无需长期占用 Redis 内存。
Key 的前缀压缩:使用极短的前缀(如
n:)和紧凑的数据格式(如 Base62 编码),减少内存占用开销。Redis 分片与 Cluster 部署:根据 Nonce 进行 Hash Tag 散列,将高并发读写请求均匀分布到 Redis 集群的多主节点上。
四、 全链路安全防护:构建高可用的游戏接入系统
在完成 API 验签网关的性能优化后,结合纵深防御机制,可以为接入
全链路 HTTPS 传输:防范网络中间人(MITM)数据包截获,保障参数传输的基本隐私性。
结合 IP 白名单与速率限制:针对高危的服务器对服务器(S2S)结算 API,严格配置入口 IP 白名单;同时在网关层针对不同 API Key 实施令牌桶(Token Bucket)限流。
熔断与降级机制:当底层 Redis 出现异常或网络延迟剧增时,网关可动态触发熔断,优先保障核心接口的稳定性,并向运维与风控团队发出警报。
总结
在 Telegram Mini App 与 Web3 游戏面向全球高并发玩家的运营实践中,API 验签网关不仅是安全防护的闸门,更是系统吞吐量的第一关卡。通过将